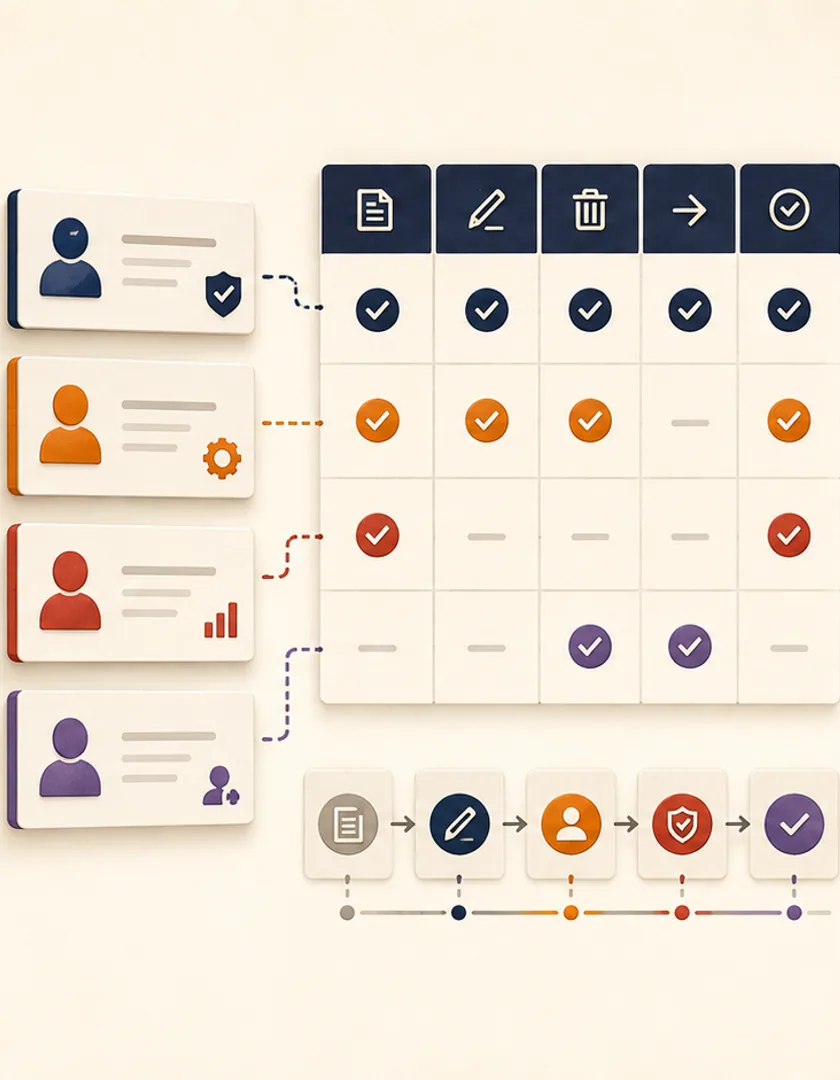
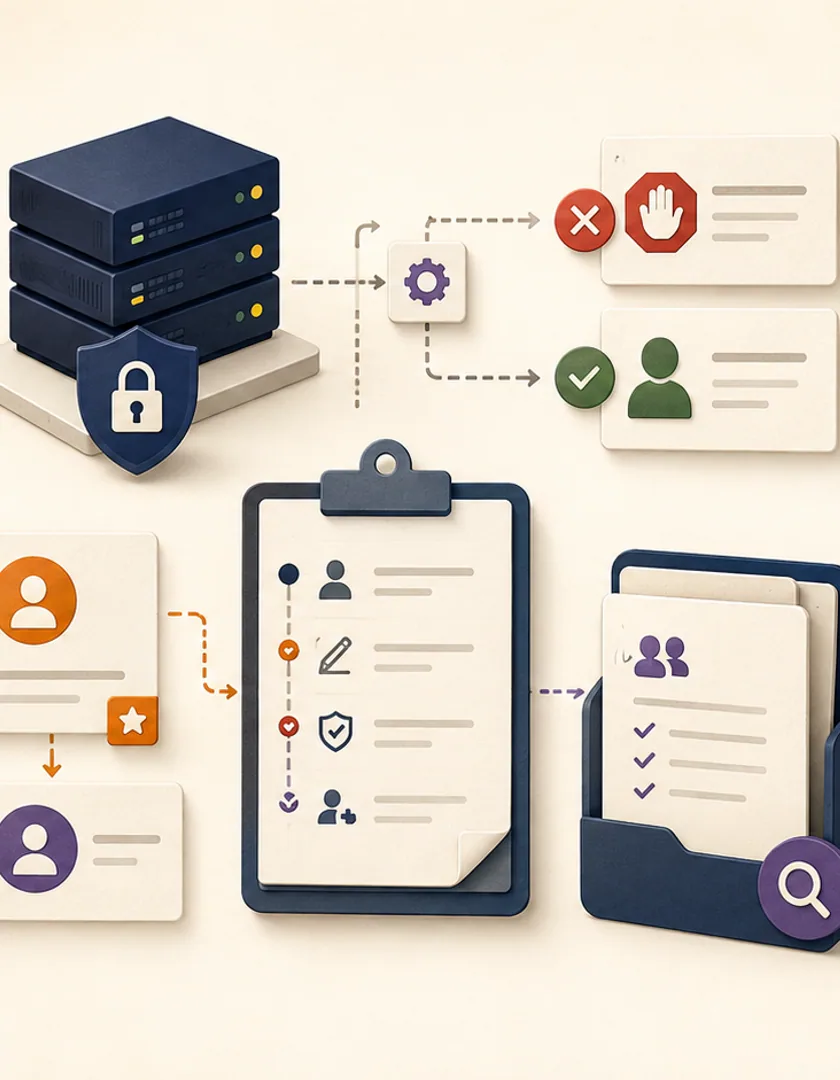
Cacher un bouton est un guide d'interface utile, mais ce n'est pas une autorisation. Chaque action API ou serveur doit vérifier l'identité, le rôle ou la politique en cours, la portée des enregistrements et l'état actuel. Vérifiez à nouveau ces faits lorsque l'action se produit parce qu'un autre utilisateur peut avoir changé l'enregistrement après le chargement de la page.
Consigner les décisions corrélatives telles que l'approbation, l'octroi de l'accès, l'exportation, la réaffectation et le remplacement avec l'acteur, le temps, la version de l'enregistrement et la raison pertinente. Testez l'accès à un compte croisé, les identifiants devinés, les pages en panne, les rôles supprimés, les actions en vrac et les appels directs API. Les tests d'autorisation devraient prouver à la fois que le travail autorisé réussit et que les cas quasi manquants échouent sans révéler d'informations protégées.