Aller au contenu principal

Applications Web et logiciels

Planifier l’authentification, les notifications et le mode hors ligne d’une application mobile

Reliez l’identité mobile, la gestion des jetons, les liens profonds, les files hors ligne et la résolution des conflits dans un fonctionnement cohérent.

Par Sunbot Labs

Mis à jour le

5 min de lecture

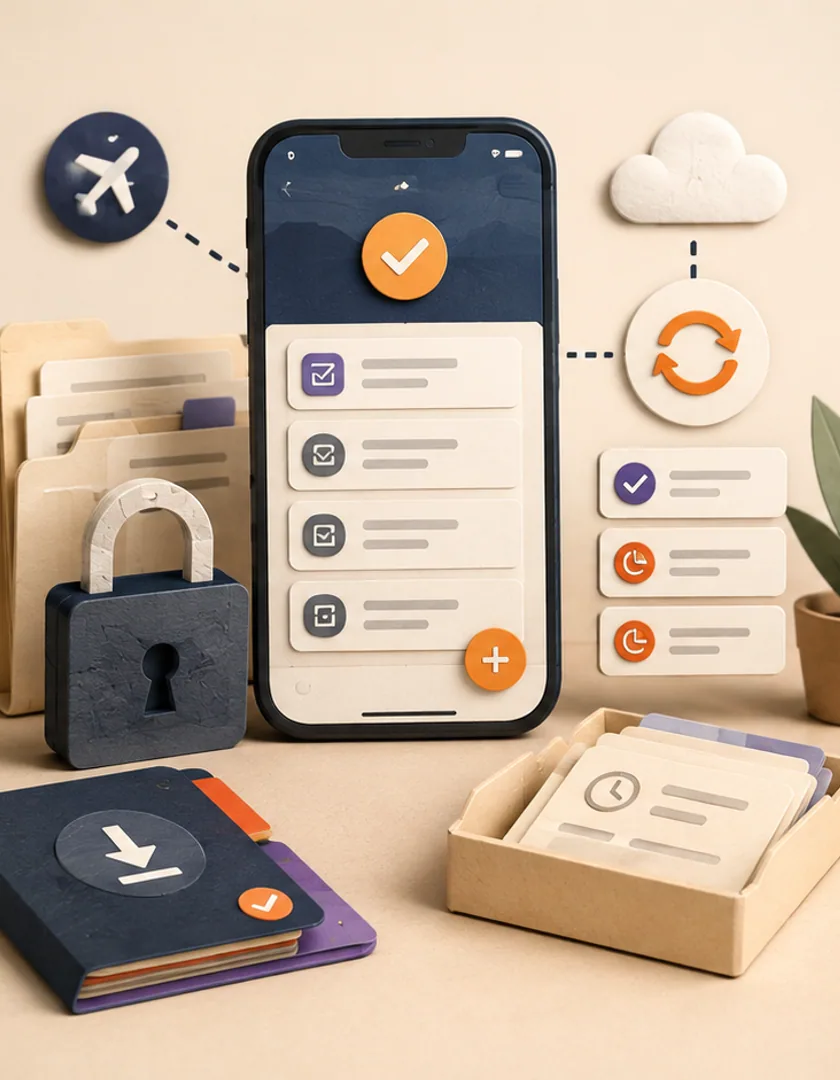
Une tâche mobile se déplaçant en toute sécurité entre le travail en ligne authentifié, l'état local hors ligne, la reconnexion et l'examen des conflits.

Comment le flux de travail s’articule

  1. 1Authentifier l’utilisateur et enregistrer la session de l’appareil
  2. 2Mettre en cache uniquement les données autorisées
  3. 3Mettre les actions hors ligne en file avec des identifiants locaux
  4. 4Réauthentifier avant la synchronisation sensible
  5. 5Résoudre les conflits et mettre à jour l'état de notification

Une notification peut ouvrir un dossier après l'expiration de la session. Une modification hors ligne peut se synchroniser après qu'une autre personne change le même enregistrement. Un appareil peut être perdu alors qu'il détient toujours des informations en cache. La planification de ces cas ensemble crée une expérience mobile plus sûre et plus prévisible.

Définir le cycle de vie de la session de l'appareil

Signature du document, renouvellement symbolique, inactivité, réentrée biométrique, changement de mot de passe, retrait de l'appareil et révocation administrative. Décider quelles vues mises en cache restent visibles après expiration et quelles actions nécessitent une nouvelle vérification d'authentification.

Le déverrouillage biométrique peut protéger une session locale, mais le serveur décide toujours si le compte et le périphérique restent autorisés.

Traiter les interactions avec les notifications comme des points d'entrée non fiables

Un message push peut contenir un identifiant et un itinéraire d'enregistrement, mais l'application doit revérifier l'accès avant d'afficher l'enregistrement. Gardez les détails sensibles hors du texte de notification car les aperçus peuvent apparaître sur un écran verrouillé. Définissez ce qui se passe lorsque le dossier a changé, fermé ou déplacé avant que la personne l'ouvre.

Créer une file d'action explicite hors ligne

Donnez à chaque action hors ligne un identifiant généré par le client, le temps de création, la version d'enregistrement et l'état visible comme l'attente, la synchronisation, besoin d'attention, ou complet. Le serveur devrait traiter les requêtes de façon idempotente et renvoyer un conflit lorsque l'action était basée sur des informations statiques.

  • Identificateur d'action locale
  • Enregistrement des cibles et version prévue
  • Acteur et dispositif authentifié
  • Réessayer le compte et la dernière erreur
  • Voie de règlement des conflits

Concevoir la résolution des conflits selon les conséquences de chaque champ

Une note peut être annexée en toute sécurité, alors qu'une approbation ou un rajustement de l'inventaire peut nécessiter un examen. Définir les règles de fusion, de rejet ou de résolution manuelle par type d'action. Afficher la personne qui travaille synchronisée et quel élément a encore besoin d'attention au lieu de présenter une erreur de connexion générique.

Suivre une action hors ligne jusqu’à son retour au serveur

Un technicien ouvre une commande de travail en ligne, puis perd le service. L'application stocke l'enregistrement autorisé et sa version serveur. Le technicien ajoute des notes et des photos, et l'application place ces actions dans une file d'attente locale chiffrée avec des identifiants d'opération stables. Une notification reçue pendant la panne peut ouvrir l'enregistrement mis en cache, mais elle ne peut pas prouver que l'affectation reste à jour.

Lorsque la connectivité revient, l'application rafraîchit l'authentification, vérifie si le technicien a encore accès, télécharge chaque opération de façon idempotente, et compare les versions d'enregistrement. Si l'expédition a réaffecté l'ordre de travail pendant la panne, l'application conserve les preuves du technicien et envoie le conflit à examiner au lieu d'écraser le nouveau propriétaire.

Une tâche authentifiée stockée hors ligne avec un statut local visible et des changements en file d'attente.

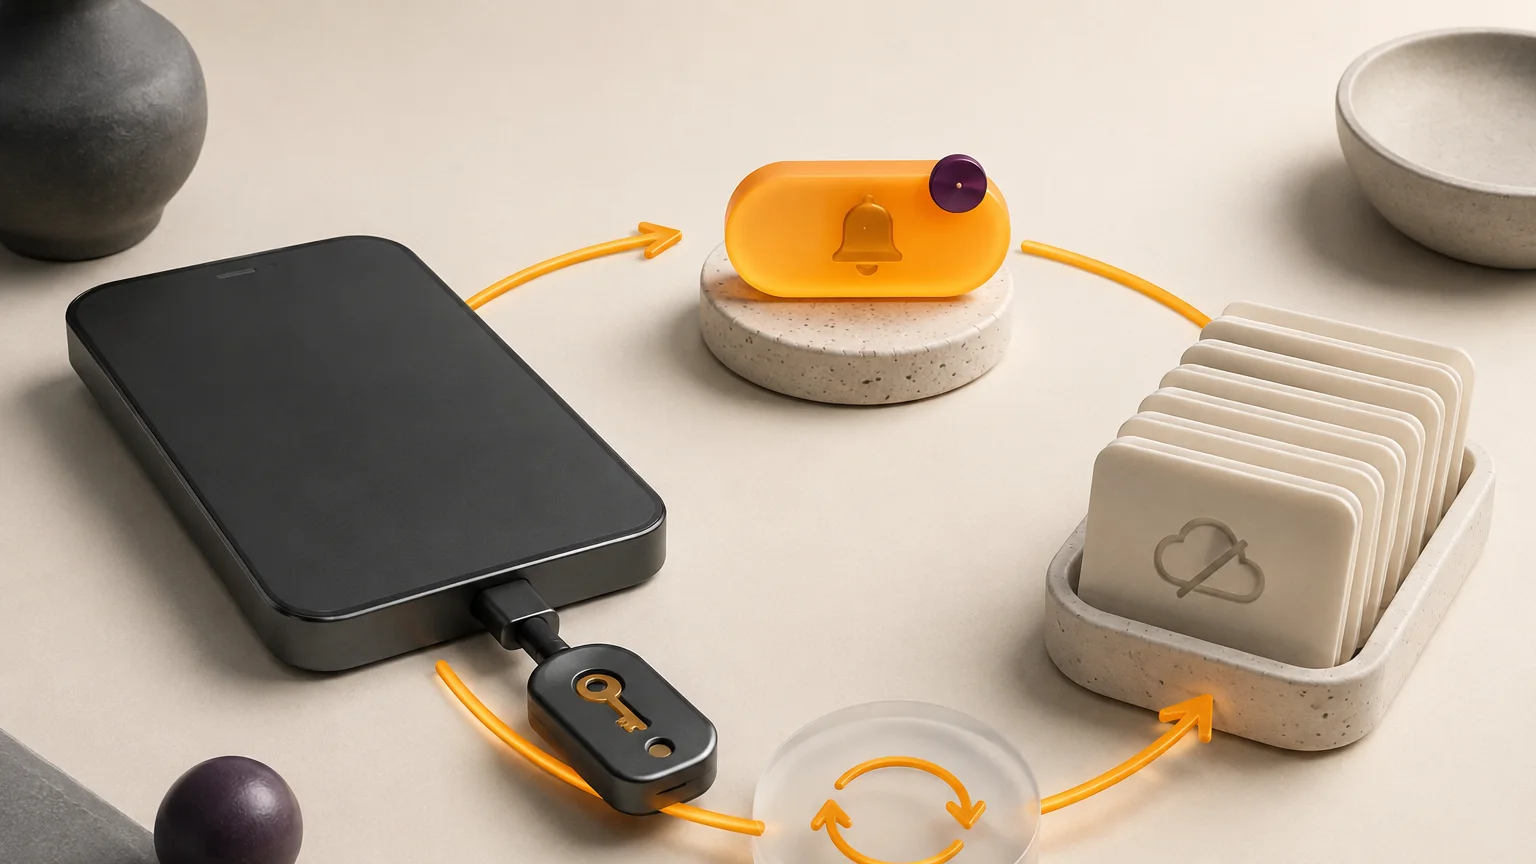
Repère visuel

Travail hors ligne avec un chemin de retour authentifié

Les actions locales restent en attente jusqu'à ce que le serveur valide l'identité, l'accès et l'état d'enregistrement actuel.

  1. 1

    Aperçu en ligne

    Cache n'autorise que les enregistrements avec la version du serveur et le contexte d'expiration.

  2. 2

    Action locale

    Conservez l'intention de l'utilisateur sous un ID d'opération stable.

  3. 3

    En attente

    Afficher ce qui a et n'a pas atteint le serveur.

  4. 4

    Reconnecter

    Rafraîchir l'identité et revérifier l'accès avant le téléchargement.

  5. 5

    Postuler ou évaluer

    Commettre de façon idempotente ou préserver un conflit visible.

L'achèvement hors ligne de l'interface est différent de l'achèvement confirmé par le serveur.

Concevoir ensemble la notification et la sécurité des conflits

Traiter un avis de poussée comme une invitation à se rafraîchir, et non comme une autorisation ou un dossier d'affaires complet. La charge utile devrait éviter les détails sensibles et porter un identifiant de route stable. Après un clic, l'application authentifie la session, vérifie l'autorisation actuelle, récupère l'état neuf lorsque possible, et explique quand l'élément demandé n'est plus disponible.

Choisissez les règles de conflit par conséquence. Un projet de note peut fusionner, alors que le statut, la responsabilité, l'inventaire, l'approbation ou les changements de paiement nécessitent habituellement la validation du serveur ou l'examen humain. Fournir une vue en attente lisible et des actions ratées afin que les utilisateurs puissent réessayer, jeter ou contacter le soutien sans effacer les données de l'application et perdre des preuves.

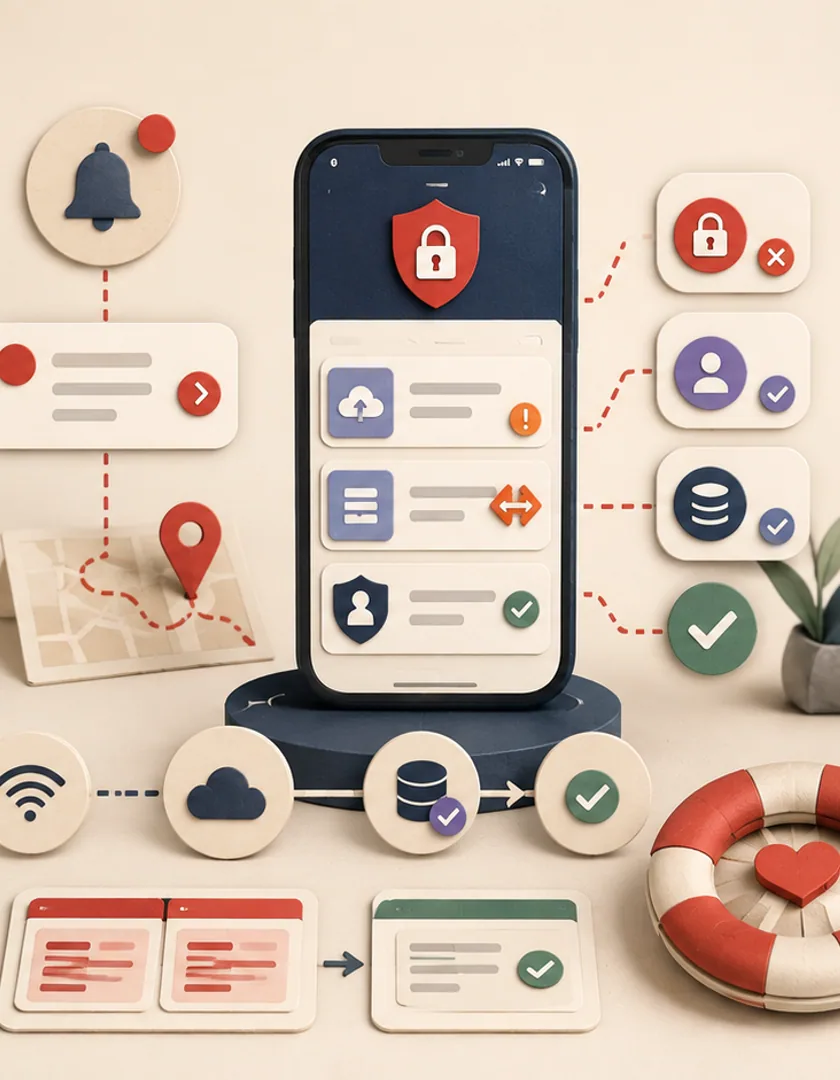
Reconnecter, les sessions expirées, les liens de notification, les conflits et la prévention du double traitement visiblement.
Différents changements hors ligne nécessitent des comportements de conflit différents.
ChangementPolitiques possiblesPourquoi
Projet de noteAjouter ou fusionnerFaible conséquence et autorisation de l'utilisateur
État de la tâcheVérification de la versionPeut affecter la responsabilité et les travaux en aval
ApprobationRevalidation en ligne ou stricteAutorité et version actuelle
Preuve photographiquePréserver le téléchargement et le conflit d'itinéraireLa preuve ne doit pas être écartée silencieusement

Questions pratiques

Questions fréquentes sur le sujet

Toutes les données de l'application devraient-elles être disponibles hors ligne?

Non. Cache seulement ce que le travail hors ligne exige et quelle politique permet sur l'appareil. Les enregistrements sensibles ou en évolution rapide peuvent nécessiter une connexion.

Combien de temps une session mobile devrait-elle durer?

La réponse dépend de la sensibilité des données, de la responsabilité des appareils et de la fréquence des tâches. Utilisez des règles de rafraîchissement et de réauthentification qui équilibrent le risque et les conditions d'emploi.

Collaborer avec Sun Cluster

Vous planifiez un système semblable pour votre organisation?

Sun Cluster construit des applications mobiles avec l'identité, la notification, les données et le comportement hors ligne conçu comme un seul système d'exploitation.