Aller au contenu principal

Systèmes de négociation

Planifier le déploiement sécuritaire d’un nouveau connecteur de courtier

Déployez un connecteur à l’aide de vérifications des capacités et du compte, d’activations explicites, de surveillance, d’un plan de retour et de rapprochement.

Par Sunbot Labs

Mis à jour le

5 min de lecture

Illustration d'une matrice de capacité de connecteur de courtier avec permissions et vérifications

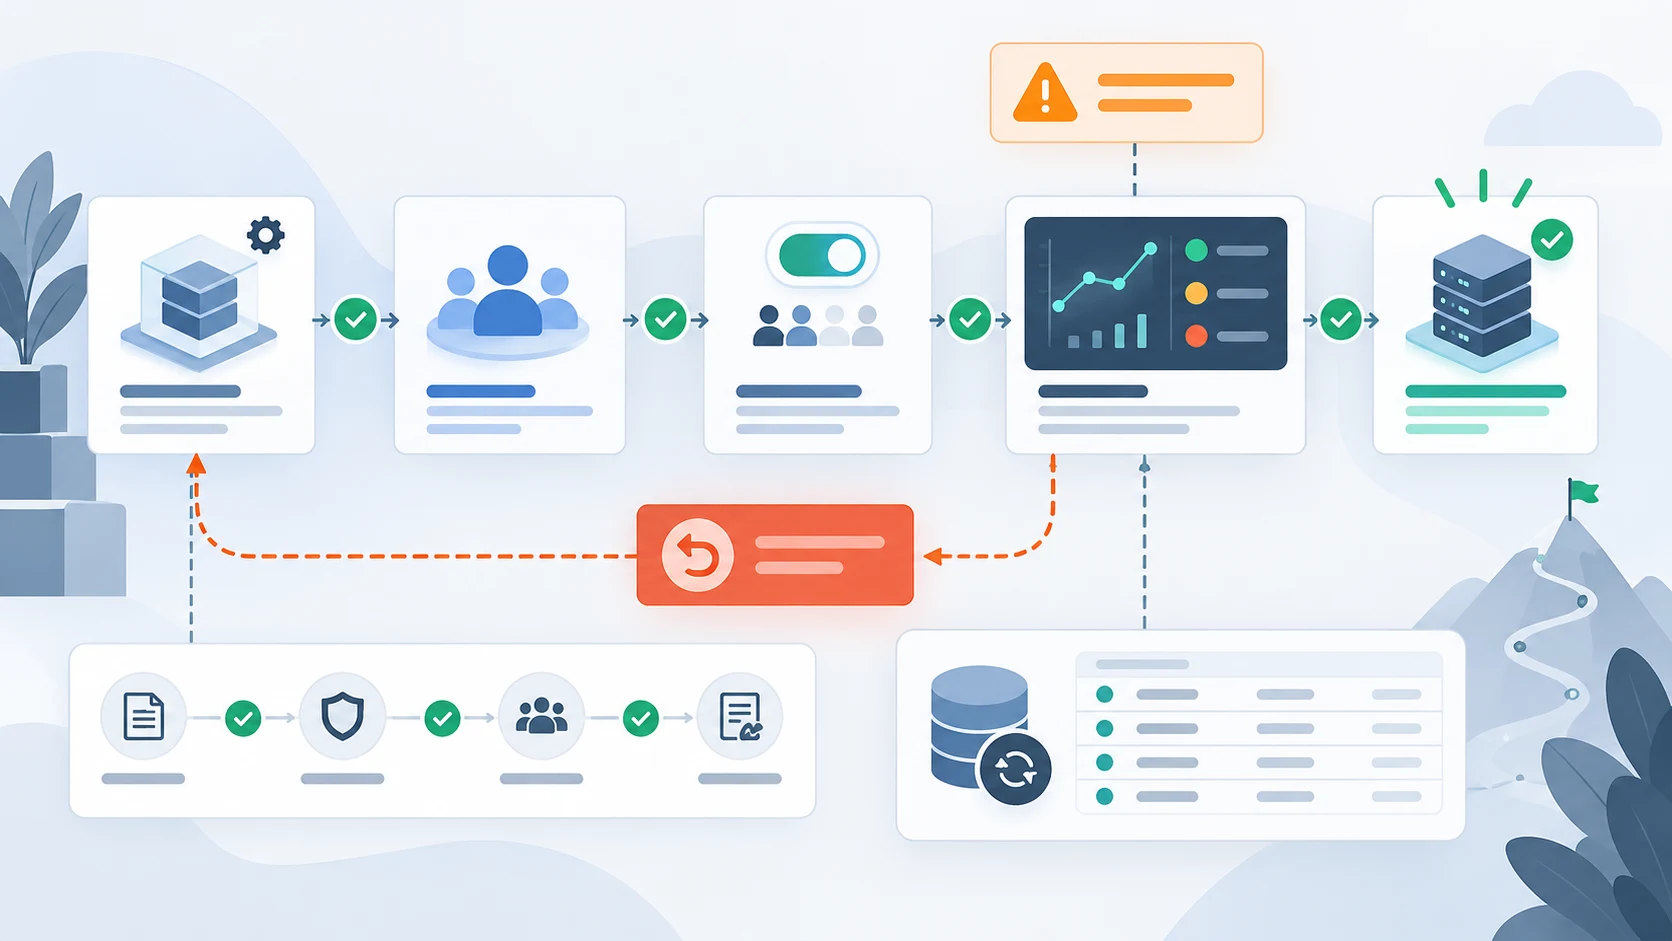
L'ajout d'un connecteur à un système de négociation existant crée plusieurs étapes distinctes: le code déployé, le compte autorisé, les capacités vérifiées, les vérifications d'exploitation acceptées et la soumission activée. Rendre ces états explicites empêche une connexion planifiée ou partiellement testée d'être confondue avec une connexion prête à être utilisée.

Séparer le déploiement de l’activation opérationnelle

Un connecteur peut être présent dans un déploiement sans être prêt pour un compte à utiliser. Vérifiez si son code est déployé, les identifiants sont autorisés, les autorisations sont confirmées, les capacités attendues sont vérifiées, les contrôles d'exploitation passent, et un propriétaire nommé l'a activé.

Garder ces états séparés empêche un contrôle de santé réussi ou un élément de menu visible d'être confondu pour la permission de soumettre des demandes. L'interface d'exploitation doit montrer l'état effectif de l'environnement et du compte courant.

Construire une matrice de capacités pour le compte réel

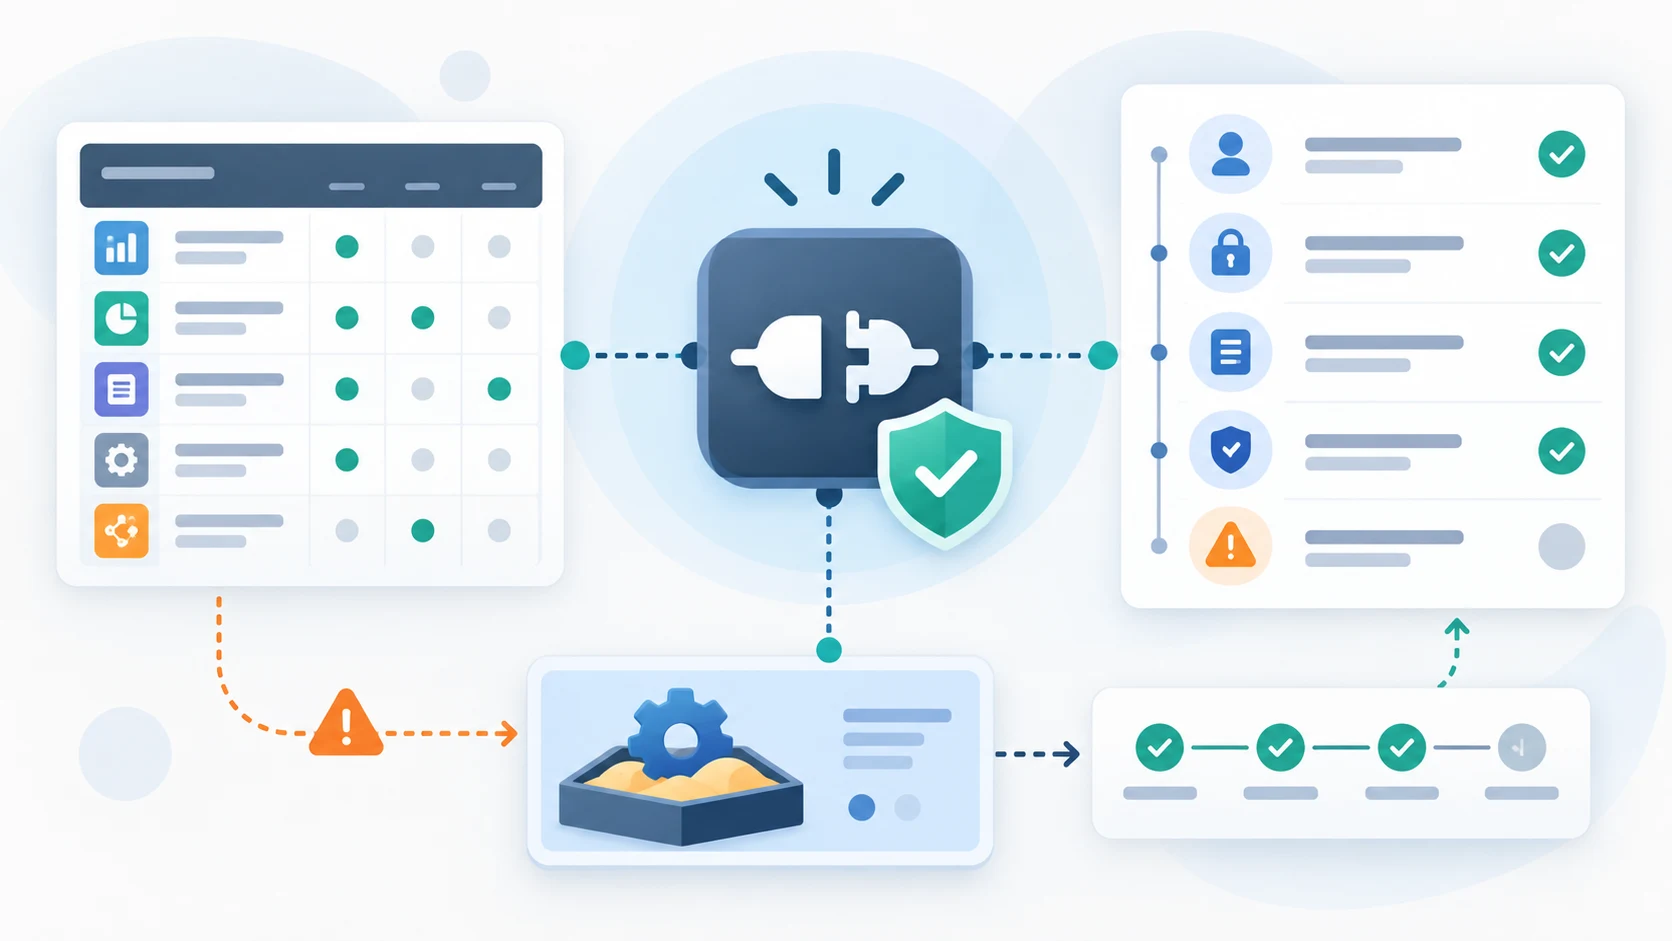
Le soutien des courtiers est rarement une simple réponse oui ou non. Enregistrez les capacités vérifiées pour chaque environnement et compte, y compris l'accès aux données, les types de commandes, les valeurs de temps en vigueur, l'annulation, les mises à jour d'état, et toute restriction de marché ou de permission.

  • Données de marché, de compte, d'ordre et de position pouvant être lues
  • Types de commandes et modificateurs acceptés sur le marché prévu
  • Prestation de l'état par les canaux, l’interrogation ou les deux
  • Restrictions spécifiques à un compte et preuves d'autorisation
Illustration d'une matrice de capacité de connecteur de courtier avec permissions et vérifications

Procéder par étapes selon l’environnement et le compte

Passer de l'installation contractuelle à un environnement d'essai fourni par un courtier, le cas échéant, puis à une vérification contrôlée par le client avec un compte restreint ou un mode d'exploitation. Chaque étape doit comporter des preuves d'acceptation et une décision d'habilitation réversible.

Soumission de porte séparément de la connectivité en lecture seule. Cela permet de vérifier la surveillance et le rapprochement avant que le système ne soit autorisé à créer une nouvelle demande de courtier.

Illustration de l'activation du connecteur de courtier par étapes avec surveillance, renversement et rapprochement

Rendre la disponibilité visible dans le produit

Un produit peut montrer un connecteur à venir sans le présenter comme sélectionnable. Utiliser des états de disponibilité explicites et expliquer si la limitation s'applique à chaque compte, à un environnement ou à une capacité spécifique.

  • Prévue: travaux de conception et d'accès
  • Test: la vérification se limite aux environnements ou comptes nommés
  • Disponible: les capacités approuvées peuvent être activées délibérément
  • Dégradé ou désactivé: les soumissions sont bloquées pendant que la visibilité reste

Planifier le retour arrière et le rapprochement avant l’activation

Un retour en arrière doit définir ce qui arrive aux nouvelles soumissions, aux commandes ouvertes, aux annulations en attente, au traitement des flux, aux vérifications des comptes programmés et à l'accès des opérateurs. Désactiver le connecteur devrait bloquer les actions dangereuses sans retirer les preuves nécessaires pour comprendre l'état du site.

Réconcilier les dossiers locaux avec les ordres et les positions déclarés par les courtiers avant de reprendre. Enregistrez la raison, le propriétaire de la décision, le compte touché, la version de configuration et les preuves d'acceptation pour chaque événement activer ou désactiver.

Utiliser des états de déploiement explicites et des preuves d'acceptation

Stocker l'état de déploiement par connecteur, environnement et compte au lieu de compter sur un indicateur d’activation global. Un changement d'état devrait renvoyer la matrice de capacité, la version de configuration, le vérificateur, le temps, les limitations connues et le propriétaire de la récupération. Les identifiants d’accès demeurent dans le magasin secret approuvé et n'appartiennent pas au dossier de déploiement lui-même.

Traiter un scénario d'acceptation raté comme une preuve qu'une seule capacité demeure indisponible, pas une raison de modifier le résultat prévu ou de permettre l'ensemble du connecteur. Un déploiement limité peut permettre des opérations de lecture vérifiées pendant que la soumission de commande reste bloquée.

Les états de déploiement maintiennent la disponibilité des produits alignés sur le comportement vérifié.
État de lancementComportement autoriséPreuves à faire avancer
PrévueAucune connexion ou soumissionConception approuvée et voie d'accès
ConnectéSanté et lectures autorisées seulementIdentification et autorisations vérifiées
VérificationScénarios d'essai désignésRésultats d'acceptation spécifiques aux capacités
DisponibleCapacités explicitement activéesContrôle du propriétaire et de la récupération
HandicapésBloquer les nouvelles présentations; conserver les éléments de preuveRapprochement et recouvrement

Questions pratiques

Questions fréquentes sur le sujet

Un connecteur déployé peut-il rester indisponible pour les utilisateurs?

Oui. Le déploiement ne place que le code dans un environnement. L'autorisation des comptes, la vérification des capacités, les vérifications d'exploitation et l'habilitation explicite devraient demeurer des portes distinctes.

Comment un connecteur planifié doit-il apparaître dans l'interface?

Il peut être visible comme prévu, mais il ne devrait pas sembler sélectionnable ou disponible. La même zone devrait expliquer l'état actuel et toute limite d'environnement ou de compte.

Que devrait-il se passer lorsqu'un connecteur est désactivé?

Bloquer les nouvelles présentations, préserver les éléments probants de surveillance et de vérification lorsqu'ils sont sûrs, identifier les ordres incertains, réconcilier l'état du courtier et exiger une décision de recouvrement examinée avant la réactivation.

Collaborer avec Sun Cluster

Vous planifiez un système semblable pour votre organisation?

Sun Cluster développe des connecteurs courtiers avec un accès sécurisé, la gestion des commandes, l'enregistrement et la rapprochement.